「とりあえず保管」は命取り!中小企業の個人情報・特定個人情報管理術
「うちは従業員数人の小さな会社だから、機密情報なんて狙われない」
「書類は一応、鍵付きの棚に入れているから大丈夫」
もしそう考えている経営者の方がいたら、今すぐその認識を改めてください。実は非常に危険な状態です。
現在、個人情報保護法はすべての事業者に一律で適用されており「中小企業だから」という言い訳は一切通用しません。
特に、従業員から預かるマイナンバーをはじめとした特定個人情報は、法律で「別格」の厳格な管理が義務付けられています。
「よくわからないから、とりあえずパソコンに保管しておこう」というどんぶり勘定な管理は、高額な罰金ペナルティや、数千万円規模の損害賠償、そして長年築いた社会的信用の失墜へ直結する命取りの地雷です。
本記事では、企業法務の専門家である弁護士の視点から、中小企業が今すぐ実践すべき「情報管理の3つの重要ポイント」と、法的に正しい防衛策を分かりやすく解説します。
万が一の事態が起きてから後悔しないために、自社の管理体制に穴がないか今すぐチェックしてください。
【全事業者対象】放置すれば高額罰金も?中小企業が個人情報を厳格管理すべき3つの理由
「個人情報保護法って、大企業だけのものじゃないの?」と思われている方もいるかもしれませんが、それは大きな誤解です。
現在はすべての事業者に個人情報保護法が適用されています。会社が個人情報を正しく管理しなければならない理由は大きく3つあります。
個人情報管理はなぜ必要か
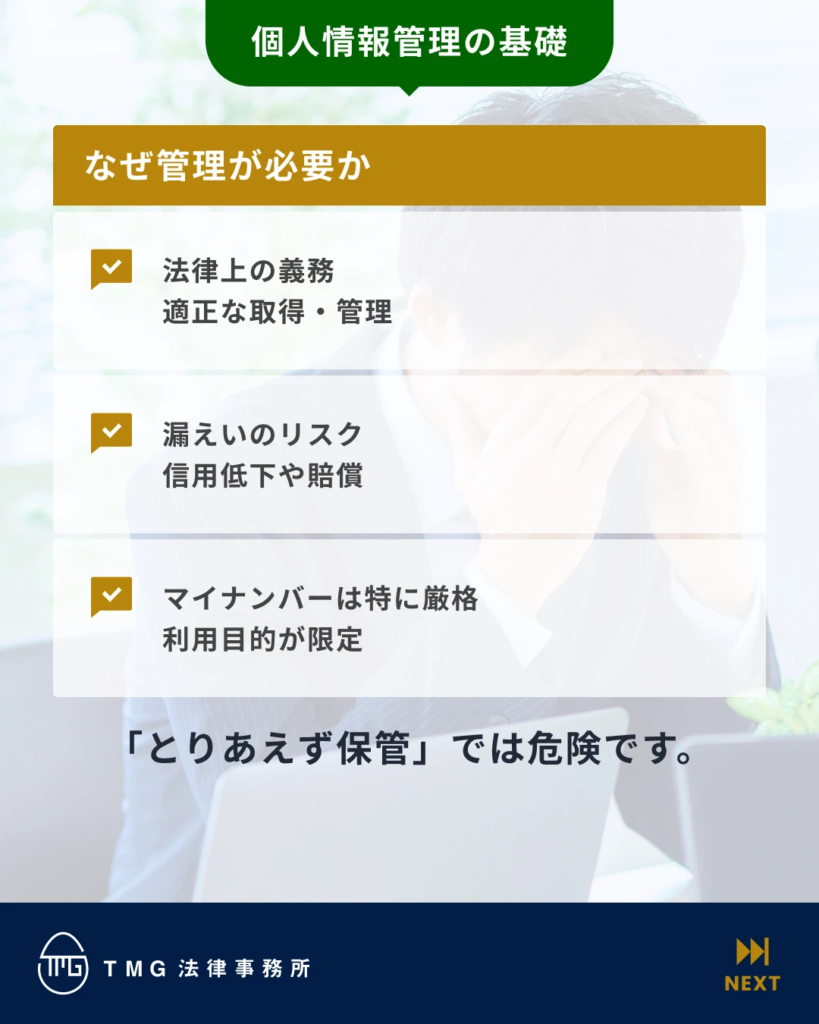
①【是正勧告・罰金ペナルティ】知らなかったでは済まされない個人情報保護法の法的義務
個人情報を取得・保有するすべての会社には、それを適正に取得し安全に管理する法律上の義務があります。
これに違反し、国の機関(個人情報保護委員会)からの是正勧告などにも従わなかった場合、法人の場合は高額な罰金が科されるなど、厳しいペナルティが存在します。
②【数千万円の損害賠償】長年の信用が一瞬で失墜する「情報漏洩」の致命的な経営リスク
もし顧客や従業員の個人情報が外部に漏えいしてしまったらどうなるでしょうか。インターネットやニュースで拡散されれば、会社が長年築き上げてきた「社会的信用」は一瞬で失墜します。
それだけでなく、被害者から損害賠償を請求され、莫大な金銭的負担を負うリスクもあります。
③【漏洩時の罰則強化】利用目的は限定!社員名簿への流用が絶対にNGな理由
従業員から集めるマイナンバー(特定個人情報)は、通常の個人情報よりもさらに厳しく法律で守られています。
利用目的が「税金」や「社会保障」の手続きに厳格に限定されており、それ以外の目的(例えば、社員名簿のID代わりにするなど)でコピーしたり保管したりすることは絶対に認められません。
また、漏えい時の罰則も通常の個人情報保護法より重く設定されています。
「よくわからないから、とりあえず預かってパソコンに入れておこう」というどんぶり勘定な保管スタイルは、今すぐ卒業する必要があります。
【流出を徹底防衛】セキュリティの穴を塞ぐ!弁護士が推奨する情報管理の3大実務ポイント
では、具体的に会社としてどのような管理を行えばよいのでしょうか。
弁護士の視点から、中小企業がまず押さえるべきポイントを3つに絞って解説します。
個人情報管理のポイント
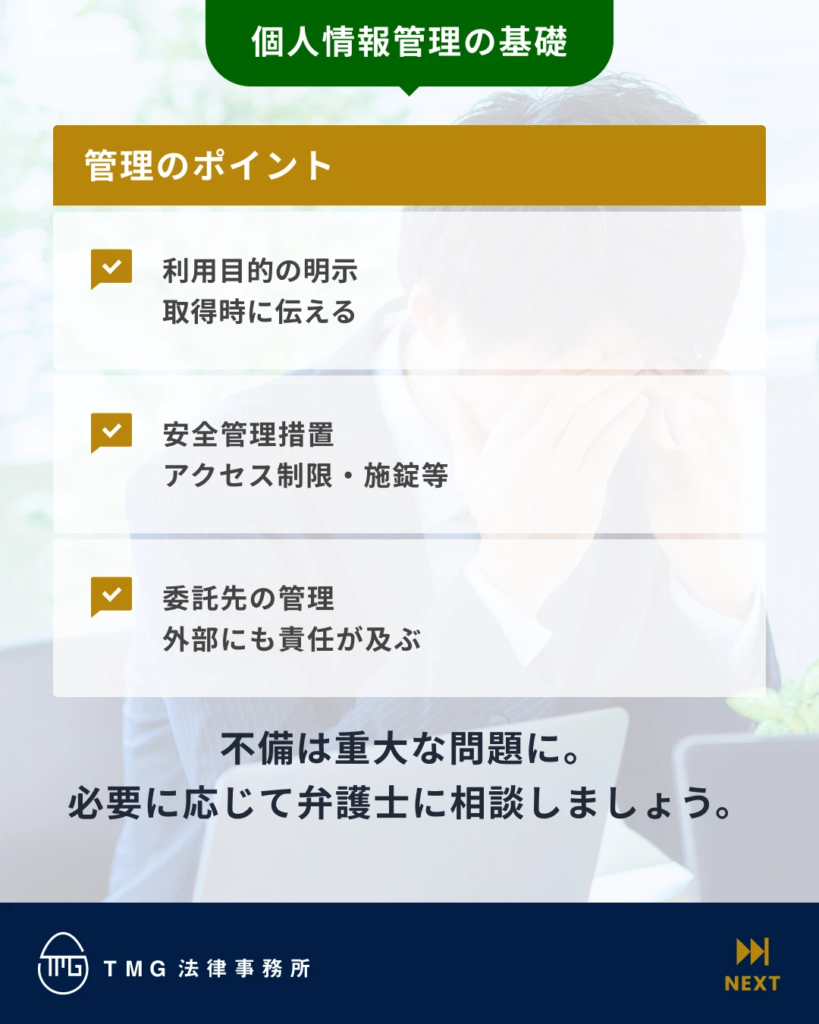
不備は重大な問題に発展します。
以下のポイントが、社内でクリアできているかチェックしてください。
目的外流用は違法!採用履歴書の営業流用を防ぐ「プライバシーポリシー」の明示
個人情報を取得するときは、あらかじめ「何に使うのか」という利用目的を社内規程やプライバシーポリシーに定め、本人に伝える(または公表する)必要があります。
例えば、採用活動で集めた履歴書を、不採用になった後に会社の別事業の営業リストに流用するといった行為は完全にアウトです。
机上放置は即アウト!鍵付きキャビネットとPCパスワードによる「安全管理措置」の義務情報が漏えいしないための具体的な対策です。
物理的対策
個人情報が記載された書類は鍵付きのキャビネットに保管する
技術的対策
顧客データが入ったパソコンにはパスワードを設定し、担当者以外はアクセスできないように制限をかける。
このような「誰でも見られる状態にしない」仕組みづくりが必要です。
社労士やIT会社に丸投げは危険!委託元の「監督責任」を果たすための契約書対策
「給与計算を外部の社労士や業者に丸投げしている」「顧客データの管理を外部のITシステム会社に委託している」というケースは多いですよね。
もし、その委託先が情報を漏えいしてしまった場合、委託元であるあなたの会社も「監督責任」を問われます。信頼できる委託先を選び、契約書で安全管理を義務付けることが大切です。
【5分でセキュリティ診断】企業の未来を守る情報管理体制の3ステップセルフチェック
今回の内容を振り返り、自社の情報管理体制が安全かどうか、以下の3つのポイントで振り返ってみましょう。
個人情報管理の基礎まとめ
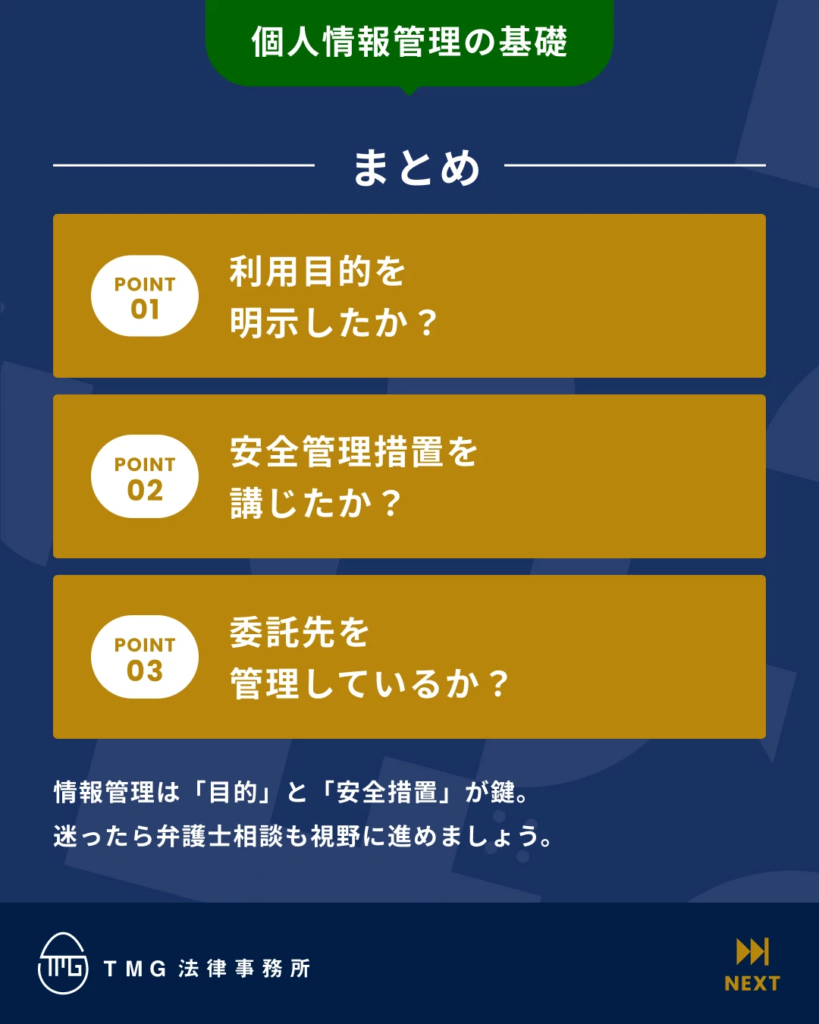
POINT 01:利用目的を明示しましたか?
顧客や従業員から情報を得る際、何に使うかをきちんと伝えているか、規程に書かれているか確認しましょう。プライバシーポリシーの制定が10年以上前で、その後見直ししていない場合、業務内容に従った同意の要否を再確認したほうが良いです。
POINT 02:安全管理措置を講じましたか?
「書類がデスクの上に放置されている」「パソコンのパスワードが共有のまま」といった、セキュリティの緩みはありませんか?
POINT 03:委託先を管理しているか?
外部の業者に業務を委託する際、相手が適切な情報管理を行っているか、定期的に確認できているでしょうか。
情報管理において大切なのは「目的を明確にすること」と「適切な安全措置をとること」の2つです。
法律のルールに沿ったプライバシーポリシーの作成や、社内のマイナンバー管理規程の整備など「何から手をつけたらいいか分からない」というときは、いつでもお気軽に当事務所にご相談ください。
難しい専門用語を使わず、皆さんの会社の規模や実態に合わせた最適な管理方法を分かりやすく丁寧にご提案させていただきます。会社の信用と未来を一緒に守っていきましょう!
無料ウェビナーのご案内
TMG法律事務所は、中小規模の企業で起こりやすい問題やその対処、回避方法を的確にお伝えするセミナーを開催しています。
まずは無料セミナーにご参加ください。中長期的に、経営者・管理職のあなたを力強く支える弁護士がここにいます。